Un cliente ti scrive: «Ho cercato il tuo negozio su Google e il sito mi ha portato su una pagina di scommesse». Oppure apri la tua email e trovi un messaggio dell’hosting che parla di «attività sospetta». O ancora, cerchi il tuo nome su Google e sotto al tuo sito compare una scritta che non avevi mai visto: «Questo sito potrebbe essere compromesso».
Se ti sta succedendo, prima di tutto: respira. Un sito hackerato si può quasi sempre sistemare, e chi ci è passato lo sa. In questa guida trovi come capire se è davvero successo, cosa fare subito, in che ordine, e come evitare che ricapiti.
Cosa vuol dire «sito hackerato»
Vuol dire che qualcuno è entrato nel tuo sito senza permesso e ci ha messo le mani: ha aggiunto pagine, cambiato pezzi di codice, creato un utente per sé o nascosto qualcosa che fa danni ai visitatori.
Quasi mai è un attacco contro di te. Chi entra nei siti cerca porte lasciate aperte, come un programma vecchio o una password facile, e usa quello che trova per i suoi scopi: pubblicità di spam, truffe, furto di dati o virus da far arrivare ai visitatori. Per loro il sito di una bottega vale quanto quello di una grande azienda: è solo una porta in più.
I segnali: come accorgersene
Ecco i segnali più comuni. Basta uno per fare un controllo:
- Su Google compaiono pagine che non hai mai creato. Titoli in giapponese, farmaci, scommesse, borse firmate a prezzi assurdi, tutti sotto il nome del tuo sito.
- Il sito porta altrove. Clicchi e finisci su un altro sito. A volte succede solo a chi arriva da Google, o solo con certi telefoni e browser: chi entra nei siti lo fa apposta, così tu che scrivi l’indirizzo dal tuo computer vedi tutto normale e te ne accorgi tardi.
- Google ti avvisa. Sotto al tuo sito, nei risultati, compare «Questo sito potrebbe essere compromesso», oppure Chrome mostra una pagina rossa con «Sito ingannevole» o «Sito pericoloso» prima di entrare.
- Arrivano email strane. Google Search Console ti scrive per un problema di sicurezza, l’hosting ti avvisa di un’attività sospetta o sospende il sito, oppure i clienti ricevono email di spam che sembrano partite da te.
- Nel sito c’è qualcuno in più. Tra gli utenti del pannello trovi un amministratore che non conosci, o la tua password all’improvviso non funziona più.
- Il sito si comporta male. È diventato lentissimo, mostra una pagina bianca, l’antivirus di un cliente lo blocca, oppure le visite sono salite di colpo da ricerche che non c’entrano niente con te.
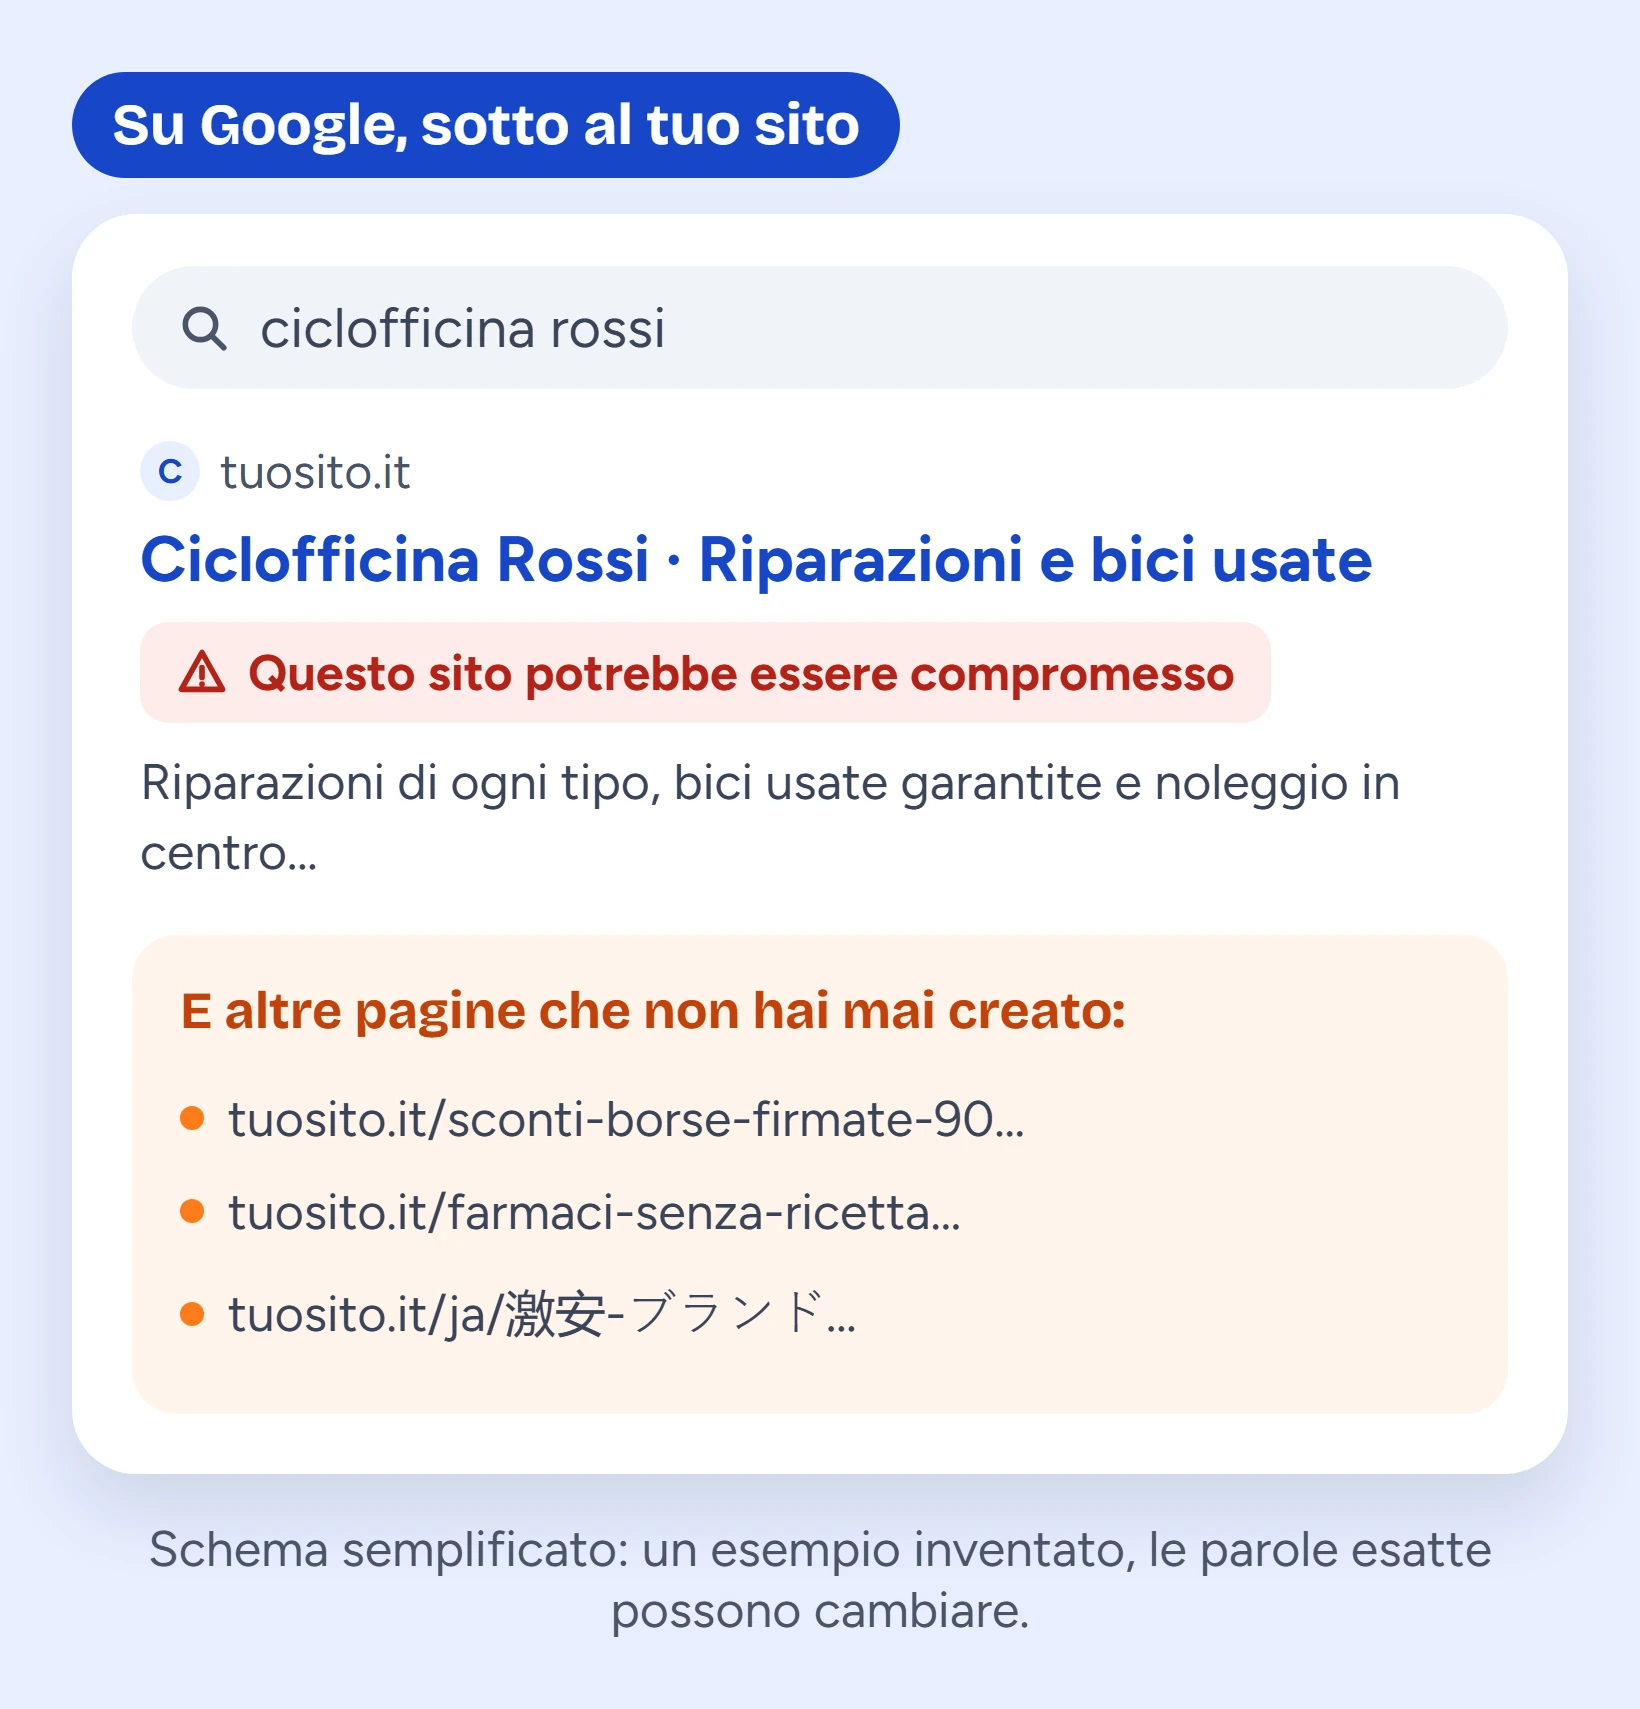
Attenzione a non confondere: se accanto all’indirizzo c’è solo la scritta «Non sicuro», di solito il sito non è stato attaccato, manca il certificato per la connessione protetta. Te lo spieghiamo nella guida sul sito non sicuro.
Come controllare in 5 minuti
Anche se non sei un tecnico, puoi fare questi controlli da solo, gratis:
- Cerca su Google
site:tuosito.it(con il tuo indirizzo, senza spazi dopo i due punti). Vedi tutte le pagine del sito che Google conosce: se ce ne sono di strane, in altre lingue o su argomenti che non c’entrano, qualcuno le ha aggiunte. - Apri il sito come lo apre un cliente. Dal telefono, in una finestra in incognito, cercando il nome della tua attività su Google e cliccando sul risultato. Così vedi quello che vede chi arriva da fuori.
- Controlla lo stato del sito su Google. Lo strumento gratuito Navigazione sicura di Google ti dice se il tuo indirizzo è segnalato come pericoloso.
- Guarda Google Search Console, se ce l’hai. Nel menu, alla voce «Sicurezza e azioni manuali», c’è il rapporto «Problemi di sicurezza»: se è tutto a posto vedi un segno di spunta verde, altrimenti Google ti dice cosa ha trovato e ti mostra alcune pagine di esempio. Come funziona lo spiega la guida ufficiale di Google.
Un consiglio: le pagine di esempio segnalate da Google non aprirle dal tuo computer. Se contengono un virus, rischi di prenderlo tu.
Cosa fare subito, in ordine
Se i segnali ci sono, ecco i passi. L’ordine conta: per esempio, ripulire il sito senza prima chiudere la porta da cui sono entrati vuol dire ritrovarsi con lo stesso problema dopo una settimana.
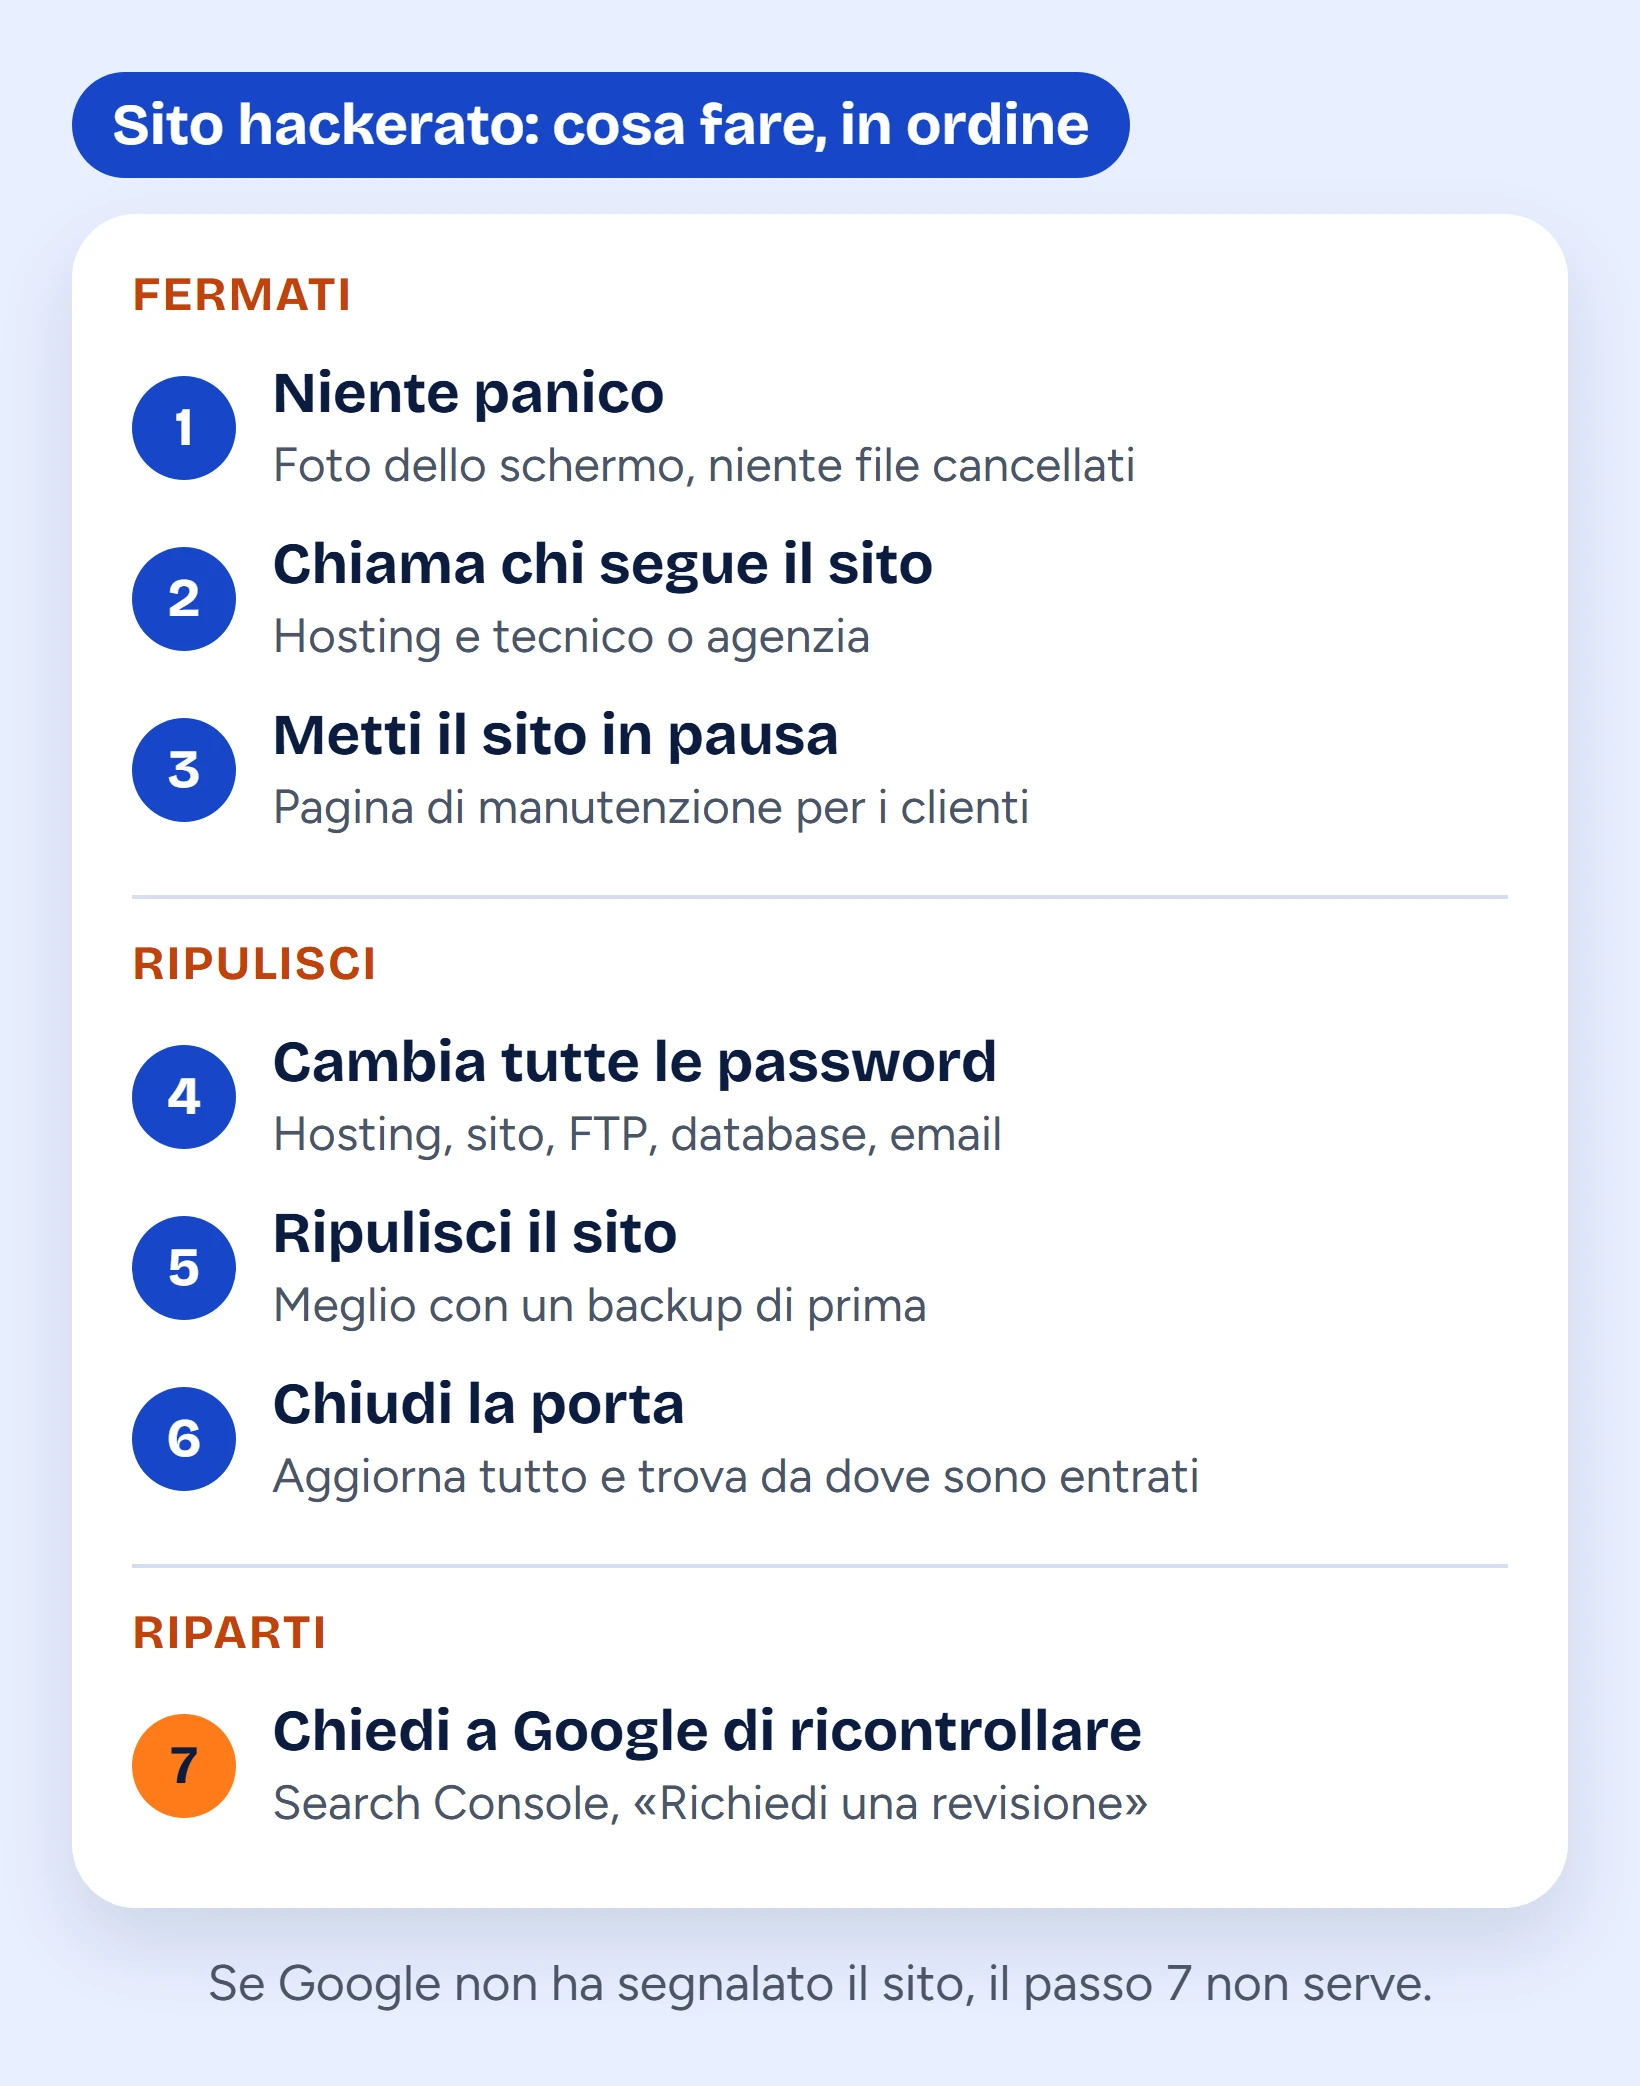
1. Niente panico, e non cancellare niente
La fretta fa danni: cancellare file a caso o reinstallare tutto di corsa può far sparire proprio le tracce che servono a capire cosa è successo. Fai qualche foto dello schermo, annota la data e cosa hai visto, e conserva le email ricevute.
2. Chiama chi può mettere le mani sul sito
Avvisa subito l’hosting, cioè il servizio dove «abita» il sito, e chi te l’ha fatto o lo segue, se c’è. Anche Google consiglia di farsi aiutare: un sito hackerato non è un lavoro da fare da soli la prima volta. Se il sito non lo segue più nessuno, cerca un tecnico di fiducia.
3. Metti il sito in pausa
Finché il sito è infetto, ogni visita è un rischio per i tuoi clienti. Il modo più sicuro è metterlo offline per qualche ora o qualche giorno, con una pagina che dice che è in manutenzione. L’hosting può farlo per te. Secondo Google, tenere il sito offline per il tempo della pulizia probabilmente non gli fa perdere posizioni.
4. Cambia tutte le password
Tutte, non solo quella del sito: pannello dell’hosting, accesso al sito (per esempio WordPress), accesso ai file (FTP), database ed email collegate al dominio. Togli gli utenti che non conosci, dopo aver annotato i loro nomi. E fai un controllo antivirus sul computer da cui entri nel sito: a volte la password è stata rubata da lì.
5. Ripulisci il sito
Il modo più semplice è il backup, cioè una copia del sito fatta prima dell’attacco: si rimette quella e il problema sparisce. Se il backup è vecchio, si recupera solo quello che è cambiato dopo. Se il backup non c’è, bisogna ripulire il sito file per file: è il caso più lungo, ed è lavoro da tecnico. In tutti i casi si reinstallano da capo i programmi e si tolgono i plugin che non servono.
6. Chiudi la porta da cui sono entrati
Bisogna capire come sono entrati: un plugin non aggiornato, una password facile, un utente dimenticato. Se la porta resta aperta, tornano. Aggiorna tutto (sistema del sito, tema, plugin) e risolvi la causa prima di rimettere il sito online.
7. Chiedi a Google di ricontrollare
Se Google ha segnalato il sito, l’avviso non sparisce da solo. Quando il sito è pulito, in Search Console apri «Problemi di sicurezza» e clicca su «Richiedi una revisione», spiegando in poche righe cosa hai fatto (per esempio: «rimosse le pagine di spam, aggiornato il plugin vecchio, cambiate tutte le password»). I tempi indicati da Google:
- circa un giorno per le pagine che rubano dati (phishing);
- qualche giorno per i virus (malware);
- anche diverse settimane per le pagine di spam.
Se la revisione va bene, gli avvisi nei risultati e nel browser spariscono entro 72 ore. Un consiglio: chiedila solo quando sei sicuro che sia tutto pulito. Una richiesta fatta troppo presto allunga i tempi. La procedura completa è nella guida di Google per i siti compromessi.
Chi contattare
Riassumendo, ecco a chi rivolgerti e quando:
- L’hosting: sempre, subito. Può mettere il sito in pausa, dirti se ha un backup pulito e controllare se il problema riguarda anche altro.
- Chi ti ha fatto il sito o lo segue: sempre. Se hai un contratto di assistenza, è il momento di usarlo.
- Google: tramite Search Console, quando il sito è pulito, con la richiesta di revisione.
- Il Garante della privacy: se dal sito potrebbero essere usciti dati dei tuoi clienti (nomi, email, telefoni, ordini), la legge chiede a chi gestisce quei dati di segnalarlo entro 72 ore da quando se ne accorge, a meno che il rischio per le persone sia improbabile. Si fa online: tutte le informazioni sono nella pagina del Garante sul data breach. Se hai un consulente privacy, chiamalo.
- La Polizia Postale: se vuoi denunciare l’attacco, puoi iniziare dal Commissariato di PS online; la denuncia diventa valida quando la firmi in un ufficio di polizia.
Come evitare che succeda di nuovo
Un sito non sarà mai sicuro al cento per cento, ma la gran parte degli attacchi passa da poche porte, sempre le stesse. Chiuderle non costa molto:
- Aggiornamenti regolari. Il sistema del sito (per esempio WordPress), il tema e i plugin ricevono aggiornamenti che chiudono le falle scoperte. Un sito fermo da anni è la porta più facile.
- Pochi plugin, e seguiti. Ogni plugin è un pezzo di codice in più. Tieni solo quelli che usi, scegli quelli aggiornati di recente e togli quelli disattivati.
- Password forti e diverse. Una per ogni accesso, lunga, mai riutilizzata. Dove si può, attiva la verifica in due passaggi, quella che ti chiede anche un codice sul telefono.
- Ognuno il suo accesso. Niente password condivise con il nipote o con l’ex collaboratore: ogni persona ha il suo utente, e chi non lavora più con te viene tolto.
- Backup automatici, salvati fuori dal sito. Almeno una volta a settimana, e ogni tanto prova a vedere se si possono davvero ripristinare. Il backup è quello che trasforma un disastro in un fastidio di qualche ora.
- Qualcuno che controlla. Che sia tu, un tecnico o un’agenzia, qualcuno deve dare un’occhiata al sito con regolarità. Molti attacchi si scoprono dopo mesi solo perché nessuno guardava.
Domande frequenti
Il mio sito è piccolo: perché proprio il mio?
Perché quasi mai qualcuno sceglie proprio il tuo sito: chi attacca cerca in tutta la rete siti con porte aperte, come un plugin vecchio o una password debole, ed entra dove le trova. Un sito piccolo e dimenticato è spesso più facile da aprire di uno grande e seguito.
Perdo le posizioni su Google?
Finché c’è l’avviso, molte persone non cliccano o tornano indietro, quindi perdi visite e contatti. Una volta pulito il sito e approvata la revisione, gli avvisi spariscono entro 72 ore e le pagine di spam create da chi è entrato escono da Google col tempo. Prima intervieni, meno danni restano.
«Non sicuro» vuol dire che il sito è stato hackerato?
No. «Non sicuro» accanto all’indirizzo vuol dire che il sito non usa la connessione protetta (https). È un problema da sistemare, ma è un’altra cosa: te lo spieghiamo nella guida sul sito non sicuro. La pagina rossa di Chrome o l’etichetta «Questo sito potrebbe essere compromesso» su Google, invece, sono i segnali di un sito attaccato.
Devo avvisare i clienti?
Dipende da cosa è successo. Se dal sito potrebbero essere usciti dati personali e il rischio per le persone è alto, la legge chiede di avvisare anche loro, oltre al Garante. Se il sito mostrava solo pagine di spam, di solito basta sistemarlo in fretta. Nel dubbio, chiedi al tuo consulente privacy.
Posso ripulirlo da solo con un plugin?
I plugin di sicurezza aiutano a trovare i file sospetti, ma non bastano a chiudere la porta da cui sono entrati, e su un sito infetto a volte non si riescono nemmeno a installare. Se non hai esperienza, fatti aiutare: lo consiglia anche Google, e una pulizia a metà vuol dire ritrovarsi con lo stesso problema poco dopo.
In sintesi
Un sito hackerato si riconosce da pagine strane su Google, reindirizzamenti verso altri siti, avvisi di Google o dell’hosting e utenti che non conosci. Se succede: niente panico, chiama l’hosting e chi segue il sito, metti il sito in pausa, cambia tutte le password, ripulisci con un backup, chiudi la porta da cui sono entrati e chiedi a Google di ricontrollare. Per evitarlo bastano aggiornamenti, backup e password fatti con regolarità.
Se preferisci che sia qualcun altro a pensarci, nei siti che realizziamo noi backup settimanali, aggiornamenti di sicurezza e monitoraggio sono compresi nel canone: trovi tutto nella pagina realizzazione siti web.
Vuoi sapere come sta il tuo sito oggi? Chiedi il Check-up gratuito del sito: controlliamo anche la sicurezza (connessione protetta, dominio, da quanto tempo il sito non viene aggiornato), insieme a velocità, telefono, contatti e Google. Ti mandiamo su WhatsApp, entro 48 ore lavorative, un report in PDF con quello che funziona, quello che non funziona e come sistemarlo. Senza telefonate.